
La due diligence technologique évalue les actifs technologiques d’une entreprise avant une acquisition, une levée de fonds ou une cession. Elle vérifie si le produit, les infrastructures et les équipes peuvent soutenir le projet d’investissement, puis identifie les risques et les dépenses à anticiper. Son enjeu n’est pas seulement de savoir si la technologie fonctionne aujourd’hui, mais si elle permettra de tenir les engagements de demain.
Partir de la décision d’investissement, pas d’un inventaire technique
Une plateforme peut satisfaire ses clients actuels tout en étant inadaptée à une expansion internationale ou à une forte hausse des usages. La due diligence technologique, aussi appelée TDD ou Tech DD, confronte donc l’état réel de la technologie à la stratégie envisagée : croissance commerciale, nouveaux produits, intégration ou séparation d’une activité.
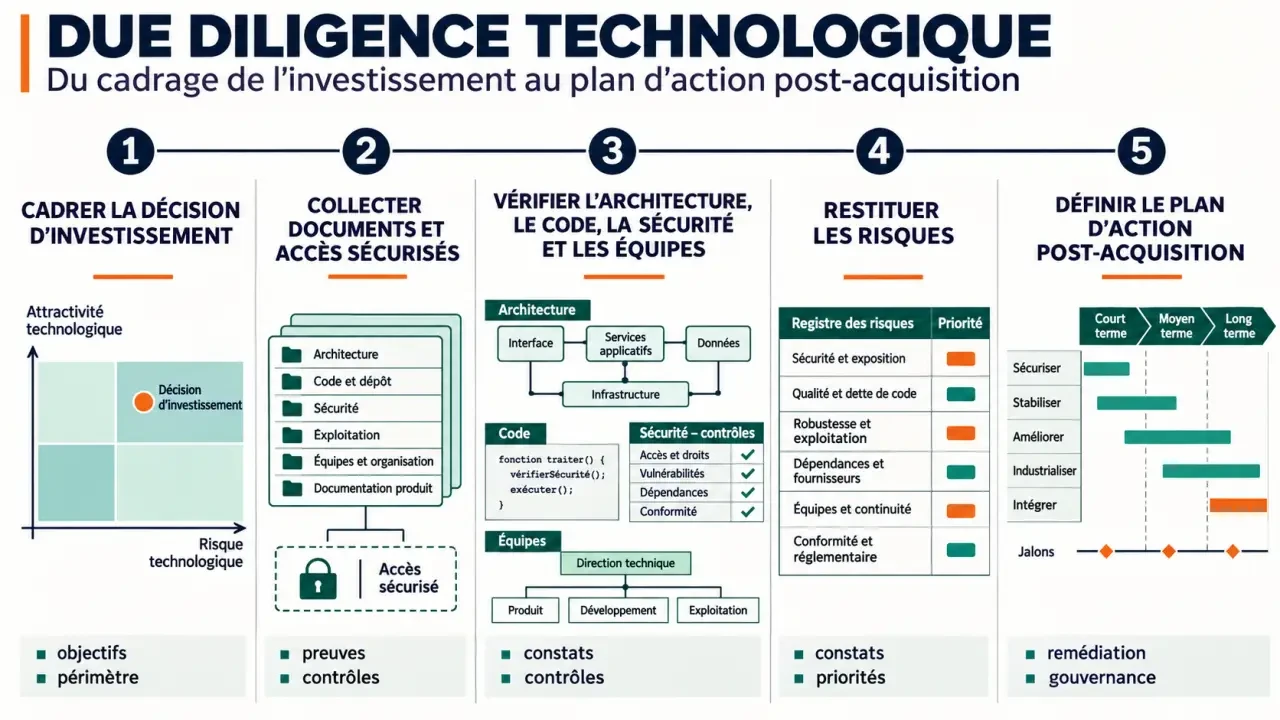
Elle intervient dans les fusions-acquisitions, les levées de fonds et les rachats avec effet de levier, ou LBO. Le vendeur peut également lancer une vendor due diligence pour documenter son actif avant la cession. Dans un carve-out, c’est-à-dire la séparation d’une activité de son groupe, l’analyse doit notamment identifier les services partagés à remplacer. Lors d’acquisitions successives, elle éclaire les besoins d’intégration.
Les frontières entre TDD et due diligence IT ne sont pas universelles. La première met généralement l’accent sur la technologie comme actif créateur de valeur ; la seconde peut davantage couvrir le système d’information, ses opérations et son intégration. Il faut donc convenir du périmètre plutôt que se fier au seul intitulé.
Un audit de code ou de cybersécurité approfondit un domaine précis. Un audit informatique classique peut viser l’amélioration opérationnelle sans transaction. Enfin, la due diligence technique immobilière ou industrielle concerne des actifs physiques : elle ne remplace pas l’évaluation d’une plateforme logicielle.
Examiner ce qui rend la croissance possible — ou fragile
Le périmètre dépend du modèle économique et de la maturité de la cible. Pour un éditeur SaaS, la disponibilité, les coûts par client et la vitesse de livraison seront particulièrement importants. Pour une activité utilisant l’intelligence artificielle, les droits sur les données, les modèles et les dépendances externes demanderont une attention spécifique.
Guide officiel pour sécuriser les données personnelles : Découvrez les recommandations de la CNIL pour mettre en place des mesures efficaces de protection des données personnelles.
Architecture, code et exploitation : tester les contraintes réelles
L’analyse examine les composants, leurs interfaces, les dépendances et les points de saturation. La scalabilité, ou capacité de montée en charge, doit être appréciée à partir de mesures, d’historiques d’usage et, lorsque cela est possible, de tests adaptés. Une architecture présentée comme moderne n’est pas, à elle seule, une preuve de robustesse.
La revue du code porte sur sa maintenabilité, les tests, la documentation et la dette technique. Celle-ci n’impose pas automatiquement une refonte : il faut distinguer les compromis maîtrisés des défauts qui ralentissent les livraisons ou fragilisent l’exploitation. L’infrastructure est examinée sous l’angle de la disponibilité, des sauvegardes, de la restauration et des coûts cloud. Une revue FinOps aide à relier ces dépenses aux usages et à identifier des optimisations.
Une plateforme ressemble aussi à un moule : elle facilite la reproduction de ce pour quoi elle a été conçue, mais peut rendre coûteuse toute variation. Un produit bâti pour un client unique pourra, par exemple, nécessiter des adaptations importantes pour isoler les données de plusieurs clients. L’audit doit donc examiner le coût du changement de forme, pas seulement la capacité à produire davantage à l’identique.
Sécurité, droits et équipes : repérer les dépendances critiques
La cybersécurité couvre notamment les accès, les vulnérabilités, les systèmes exposés et la réponse aux incidents. Les traitements de données personnelles et les obligations applicables, dont le RGPD, doivent être examinés avec les spécialistes concernés. Les licences open source, les contrats fournisseurs et la titularité des droits sur le code complètent cette revue.
Pour l’IA, il faut vérifier les conditions d’utilisation des modèles, la provenance des données, les évaluations de qualité et la dépendance aux services externes. Côté organisation, l’analyse rapproche la roadmap des compétences, des recrutements et des pratiques de développement. Une connaissance concentrée chez une seule personne constitue un risque distinct de la qualité du logiciel lui-même.
Organiser une mission fondée sur des preuves
La mission gagne à commencer suffisamment tôt pour permettre des investigations complémentaires avant les engagements définitifs. Sa durée et son coût dépendent du nombre de produits, de la complexité des systèmes, de la documentation et de la profondeur des vérifications. Une revue ciblée n’apporte pas le même niveau d’assurance qu’une analyse étendue.
- Cadrer les questions : préciser la thèse d’investissement, les systèmes inclus, les priorités et les limites d’accès.
- Collecter les éléments : réunir documents, indicateurs, contrats et accès autorisés dans un espace sécurisé.
- Croiser les vérifications : confronter les entretiens aux observations techniques, aux échantillons de code et aux données d’exploitation.
- Restituer et discuter : valider les faits avec la cible, expliciter les incertitudes et traduire les constats en actions.
La préparation mobilise généralement la direction technique, les responsables produit, infrastructure et sécurité, ainsi que les interlocuteurs juridiques et financiers. Il faut notamment prévoir les schémas d’architecture, la roadmap, les historiques d’incidents, les dépenses cloud, les contrats critiques, les licences et l’organisation des équipes.
Les accès doivent rester proportionnés et sécurisés : lecture seule lorsque cela suffit, confidentialité contractuelle et absence de tests intrusifs sans autorisation. Une information manquante ne démontre pas un défaut, mais doit apparaître comme une limite de l’analyse. Un entretien rassurant ne remplace pas une preuve vérifiable.
Transformer les constats en arbitrages financiers et opérationnels
Le rapport attendu ne se limite pas à une liste d’anomalies. Il doit présenter une synthèse décisionnelle, un registre des risques et un plan d’action. Chaque constat important devrait préciser les éléments observés, l’impact possible, le degré de confiance, les mesures correctives et les hypothèses d’estimation.
| Constat possible | Conséquence à évaluer | Arbitrage à préparer |
|---|---|---|
| Limite de capacité sur un composant critique | Dépenses d’infrastructure ou retard commercial | Tester la charge et budgéter l’évolution |
| Dépendance à un développeur clé | Continuité et vitesse de livraison fragiles | Organiser la transmission et renforcer l’équipe |
| Droits d’utilisation d’un composant incertains | Risque juridique ou remplacement nécessaire | Faire examiner les droits par le conseil juridique |
| Coûts cloud mal maîtrisés | Marge future surestimée | Revoir les hypothèses financières et le pilotage |
La priorité dépend de l’impact sur l’activité, de la probabilité, de l’urgence et de l’effort de remédiation. Un défaut localisé sur un service essentiel peut peser davantage qu’une dette technique diffuse. Les budgets doivent distinguer dépenses ponctuelles, charges récurrentes, recrutements et éventuels retards de revenus, sans compter deux fois le même risque.
Ces conclusions peuvent conduire à revoir les hypothèses financières, discuter le prix, demander une correction préalable ou envisager des protections contractuelles avec les conseils. Elles alimentent aussi le plan post-acquisition : responsables, ressources, échéances et critères de réussite. Un constat défavorable n’entraîne pas mécaniquement une baisse de valorisation si sa résolution est maîtrisée et déjà budgétée.
Choisir un intervenant capable de challenger sans surinterpréter
Un expert indépendant est utile lorsque l’investisseur manque de compétences internes, que la technologie constitue un actif déterminant ou que l’intégration présente des enjeux importants. L’indépendance doit s’accompagner d’une expérience pertinente du modèle économique et des technologies examinées.
Avant de mandater un prestataire, demandez qui réalisera effectivement les travaux, quelles preuves seront analysées, quelles exclusions s’appliquent et quels livrables seront remis. Un exemple anonymisé de rapport peut aider à apprécier la clarté des conclusions. Les éventuels intérêts commerciaux dans une future refonte doivent être explicités.
La bonne mission ne promet ni absence de risque ni détection exhaustive. Elle distingue les faits établis, les hypothèses et les zones non vérifiées. Elle permet surtout de décider en connaissance de cause : investir, approfondir un point, renégocier ou adapter le projet, puis financer les actions réellement nécessaires.
